 Help
Falha crítica no PHP expõe a maioria dos sites. O que pedir à hospedagem hoje
Em 21 de outubro o PHP corrigiu duas falhas que permitem invadir o servidor sem login. Sites em WordPress, lojas virtuais e sistemas feitos sob medida ficam expostos até a atualização, e os ataques já começaram.
A maior parte dos sites de empresa no Brasil roda sobre PHP: é a linguagem por trás do WordPress, das lojas em WooCommerce e Magento e de muito sistema feito sob medida. Em 21 de outubro, o próprio projeto PHP publicou um aviso de segurança e versões corrigidas para duas falhas que permitem executar código no servidor sem precisar de login. A recomendação oficial é atualizar imediatamente. Para quem tem um site e não cuida do servidor, a tarefa de hoje é uma só: descobrir em que versão o site está e cobrar a atualização de quem o hospeda.
O que aconteceu
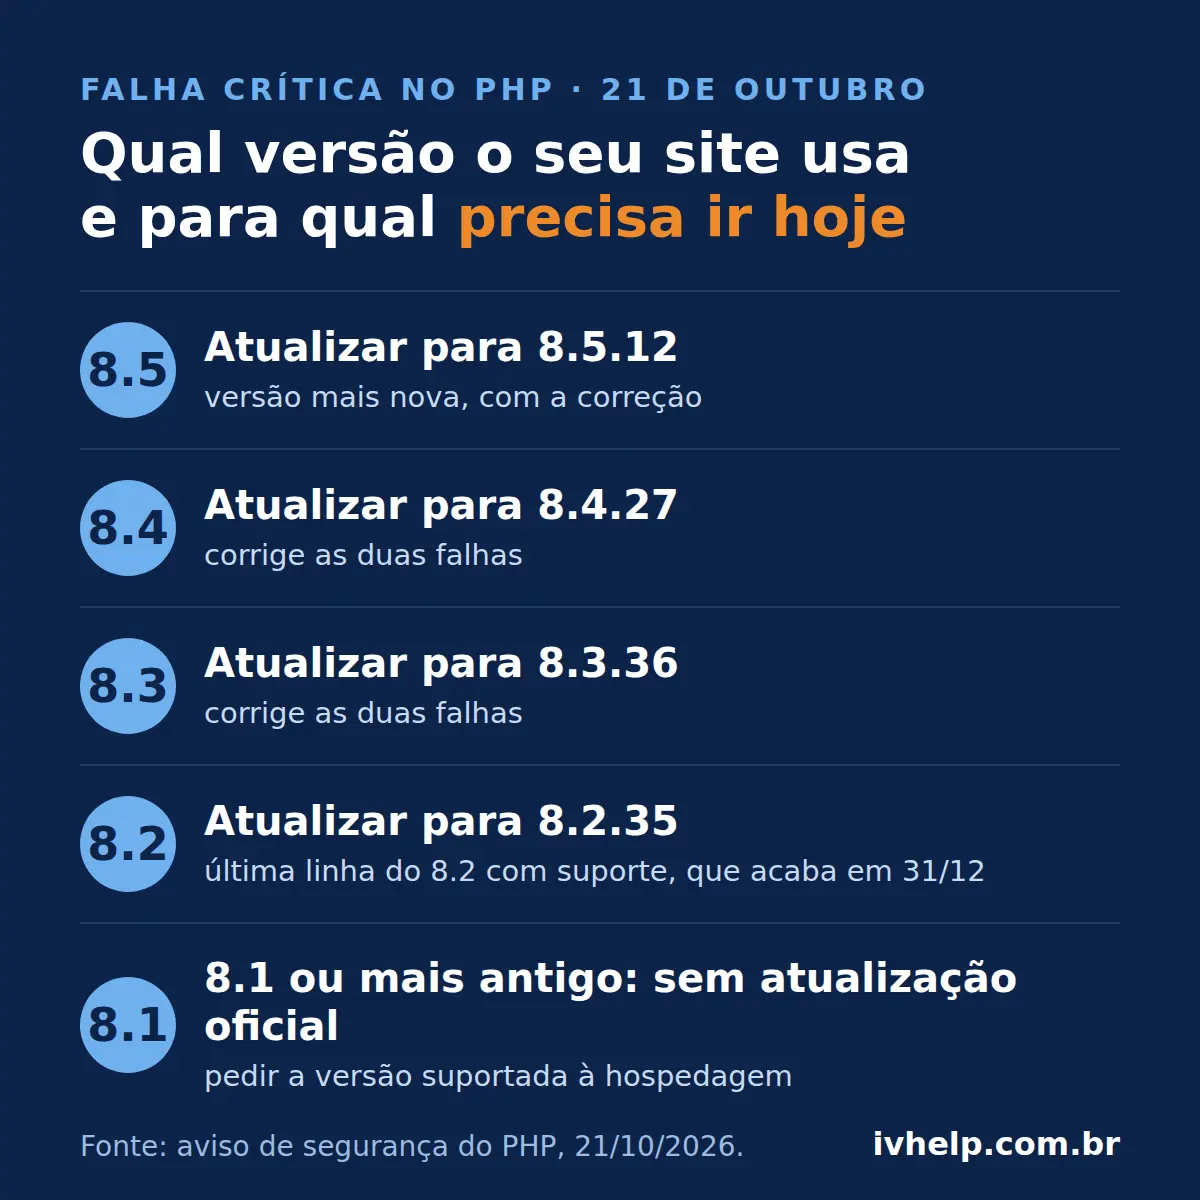
O aviso do PHP diz que as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 corrigem duas falhas críticas que podem permitir execução remota de código sem autenticação, e que todos os usuários devem atualizar de imediato [1]. Estão em risco todas as instalações que atendem requisições web, e o projeto considera o risco maior no Apache com mod_php, em que uma requisição sem login consegue disparar o ataque antes de qualquer código da aplicação rodar [1]. A versão 8.1 e as anteriores não recebem mais atualização do projeto; a equipe de segurança publicou correções mínimas em código-fonte para 7.4, 8.0 e 8.1, voltadas a quem compila por conta própria ou não tem um fornecedor de suporte estendido [1].
As falhas foram encontradas pela Wiz Research com ajuda de modelos de IA de fronteira, em trabalho conjunto com a equipe do PHP, a Calif e a OpenAI, e receberam o nome PHP2Shell [2]. Segundo a Wiz, toda versão de PHP lançada na última década é afetada por pelo menos uma das falhas, desde a 5.4, e os atacantes podem explorá-las remotamente, em alguns casos com relativa facilidade [2]. O problema está no motor do PHP, e não no site: a Wiz demonstrou invasão sem login em instalações atuais de WordPress, Drupal e Joomla, e também a leitura da memória do processo, que pode conter senhas, tokens e chaves de API, mesmo sem chegar a executar código [2].
O tempo entre a correção e os primeiros ataques foi curto. A Sansec, que investiga invasões de lojas virtuais, registra que a Cloudflare relatou ataques iniciais às 7h43 UTC de 21 de outubro, antes mesmo do lançamento das versões corrigidas, às 14h UTC, e lembra que lojas em Magento, Shopware e WooCommerce ficam expostas mesmo com o código próprio limpo [3]. A Patchstack, especializada em WordPress, lista em sua linha do tempo incidentes de exploração ativa relatados por parceiros de hospedagem na manhã do mesmo dia [4].
Por que isso importa
Os avisos de segurança que a empresa pequena costuma receber falam de plugin, de tema ou de senha fraca, e ela já aprendeu a cobrar essas atualizações. Desta vez o buraco está uma camada abaixo, no PHP em si, e por isso não adianta o site estar em dia: a Patchstack resume que sites em WordPress, Drupal, Magento, Joomla, Laravel e outras aplicações PHP ficam expostos se rodam uma versão vulnerável do PHP [4]. Quem resolve é quem administra o servidor, ou seja, a hospedagem, a agência ou o técnico que cuida da máquina.
O segundo ponto é que não existe remendo completo. O próprio PHP afirma que as medidas provisórias reduzem a exposição a alguns caminhos de ataque, mas não deixam a instalação segura, e que só a atualização resolve [1]. A Sansec acrescenta que todo gatilho conhecido é uma requisição do tipo multipart/form-data, o formato que o navegador usa para enviar arquivos, e sugere bloquear esse tipo de requisição no servidor web enquanto a atualização não vem, avisando que a regra quebra o envio de arquivos, como fotos de produto no painel do Magento [3].
O terceiro ponto é o papel da IA. A Wiz escreve que as falhas existiam há décadas, mas provar que eram exploráveis exigia uma cadeia de passos no limite do que pesquisadores humanos conseguiam fazer na prática, e que os modelos de IA reduziram bastante essa barreira [2]. Vale para quem defende e para quem ataca: a IV Help já tratou aqui de agentes de IA que agem com acesso demais e de chaves de API roubadas, e este caso mostra o outro lado, falhas antigas que passam a ser exploradas mais depressa do que antes.
Para fechar
Esta é uma daquelas semanas em que o site da empresa depende de uma pergunta bem feita a quem cuida do servidor. Quem perguntar hoje, com número de versão e data na resposta, fecha o assunto; quem deixar para depois conta com a sorte.
O que isso muda para o seu negócio
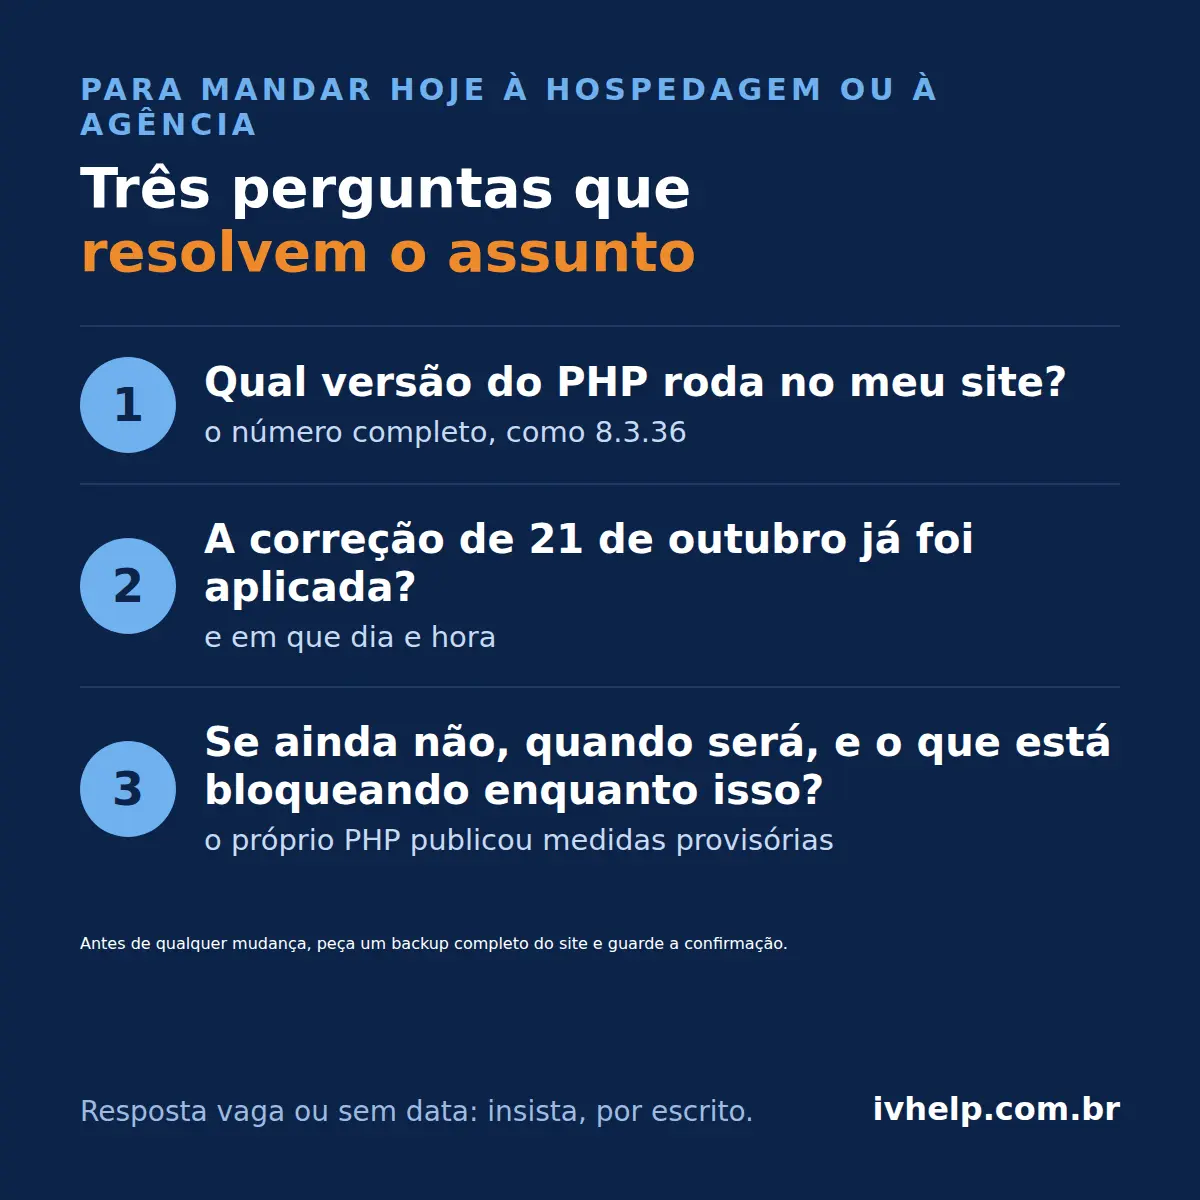
- Faça: mande hoje três perguntas, por escrito, a quem hospeda o site ou à agência que cuida dele: qual versão do PHP roda no site, se a correção de 21 de outubro já foi aplicada e, se não, quando será e o que está sendo bloqueado enquanto isso. Peça o número completo da versão, como 8.3.36. Em hospedagem compartilhada, o painel costuma mostrar a versão do PHP e permitir a troca; a versão corrigida só aparece depois que o provedor a instala. Faça um backup completo antes de qualquer mudança.
- Evite: aceitar "está tudo atualizado" sem número de versão e sem data. Evite também confundir a atualização do WordPress ou dos plugins com a do PHP: são coisas diferentes, e esta falha está no PHP. Se o site ainda roda PHP 8.1 ou mais antigo, a atualização de hoje não existe para ele; o caminho é migrar para uma versão suportada, e vale lembrar que o 8.2 deixa de receber correções em 31 de dezembro de 2026 [1].
- Observe: erros repetidos ou quedas do site nos próximos dias podem ser sinal de tentativa de ataque. A Patchstack recomenda que, diante desses sinais, o servidor seja tratado como possivelmente comprometido, com troca das credenciais que ele guarda, porque as falhas também permitem ler a memória do processo [4]. Acompanhe o comunicado da sua hospedagem e confira, depois da atualização, que o número da versão mudou.
Fontes
- 1Security advisory: Critical remote code execution vulnerabilities, update now PHP, 21 de outubro de 2026
- 2PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet Wiz Blog, 21 de outubro de 2026
- 3PHP2Shell: Critical PHP RCE (CVE-2026-109618, CVE-2026-109619) Sansec, 21 de outubro de 2026
- 4Major security alert: PHP vulnerable to critical RCE, attacks ongoing Patchstack, 21 de outubro de 2026
Comentários
Ainda não há comentários. Comece a conversa.