 Help
Microsoft trata agente de IA como risco interno. O que muda no acesso que a empresa dá
Em 19 de outubro, a Microsoft passou a tratar os agentes de IA como gente de dentro que pode errar ou ser enganada. Para a empresa pequena, a lição é dar a cada agente um acesso próprio, mínimo e com prazo.
Cada vez mais empresas deixam um agente de IA ler e-mails, responder clientes, mexer na planilha de pedidos ou aprovar uma despesa. Na maioria dos casos, o agente entra com o login de quem o instalou e passa a enxergar tudo o que essa pessoa enxerga. Em 19 de outubro, a Microsoft publicou que esse arranjo precisa mudar: para a empresa, o agente de IA deve ser tratado como alguém de dentro, com acesso a coisas importantes, que pode errar, ser enganado ou ser invadido. A mensagem vem de uma das maiores fornecedoras de software do mundo e vale também para o negócio pequeno, que não vai comprar nenhuma ferramenta nova para isso.
O que aconteceu
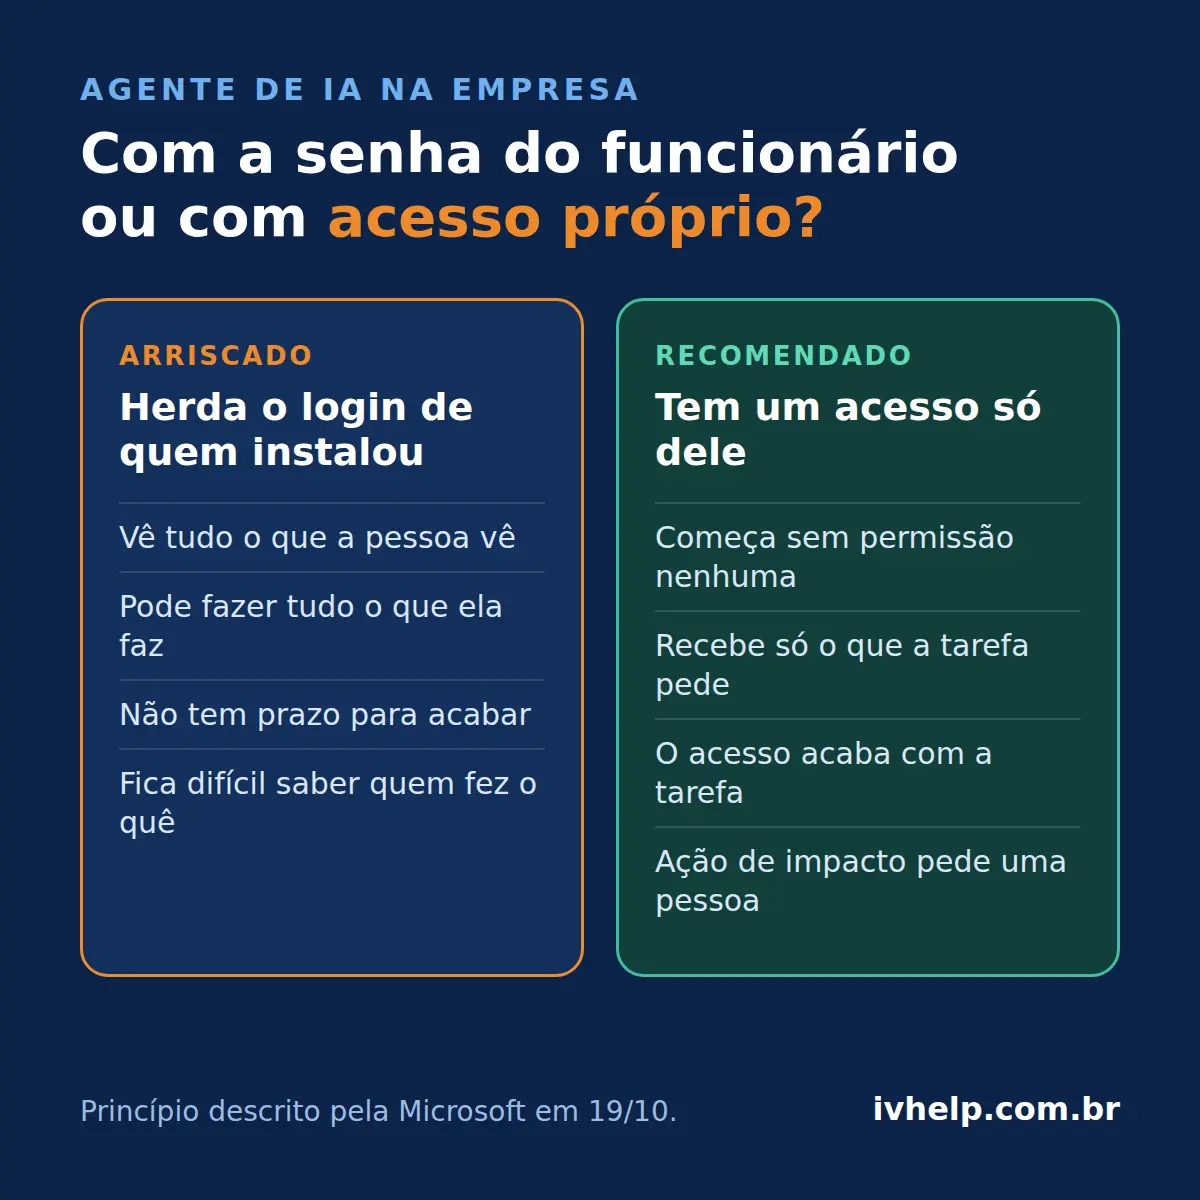
A Microsoft anunciou recursos para vigiar e conter os agentes de IA usados dentro das empresas, apresentados como proteção contra o "risco interno do agente" [1][2]. A chefe da área de segurança, Hayete Gallot, escreveu que os modelos de IA mais avançados, de qualquer origem, não são confiáveis, e explicou que não é por maldade: eles foram treinados para alcançar resultados, não para seguir as normas e o bom senso de uma organização, e por isso são imprevisíveis [2]. Ela acrescentou que muitos agentes recebem mais permissões do que precisam e já tomam decisões em processos críticos [2].
O texto técnico da empresa resume o princípio citando o presidente da Microsoft, Satya Nadella: separar quem fornece a inteligência de quem tem autoridade sobre ela, e nunca pedir ao modelo que seja o próprio guarda de segurança [1]. Na prática, a Microsoft defende que cada agente tenha uma identidade própria, separada da pessoa que o usa, e que comece sem permissão nenhuma, recebendo só o que a tarefa aprovada exige e só pelo tempo que ela durar [1]. Ações de maior impacto passam a exigir a aprovação de uma pessoa [1].
A empresa também ampliou a detecção de agentes instalados nos computadores dos funcionários, que chega a 60 tipos, entre eles o Claude Code, o OpenAI Codex e o GitHub Copilot [1]. O motivo declarado é simples: não dá para proteger o que não se vê, e muitos agentes entram na empresa sem passar por nenhum processo central [1].
Por que isso importa
O exemplo que a própria Microsoft usa é comum em qualquer escritório: um agente que confere e aprova reembolsos de despesa [1]. Ele precisa ler os pedidos e checar a política da empresa, mas não deveria herdar todas as permissões do funcionário que o colocou para trabalhar [1]. Se, no meio da tarefa, ele ler um documento com uma instrução escondida e tentar fazer algo fora do combinado, o certo é manter a leitura e bloquear a aprovação, até que uma pessoa confirme [1].
O TechCrunch observa que há interesse comercial no anúncio: a Microsoft quer vender a vigilância dos agentes, inclusive dos agentes de laboratórios em que ela mesma investiu [3]. A reportagem, porém, considera a lógica correta: quem vigia o agente deve ser independente de quem fornece o agente, do mesmo jeito que um auditor deve ser independente da empresa auditada [3]. Para a empresa pequena, a parte útil é o princípio, não o produto: ele se aplica com as configurações que as ferramentas já oferecem.
Para fechar
O agente de IA é útil justamente porque recebe acesso. Dar a ele uma chave própria, pequena e com prazo é o mesmo cuidado que a empresa já tem com um funcionário novo, e é o que permite usar a IA no dia a dia sem perder o controle.
O que isso muda para o seu negócio
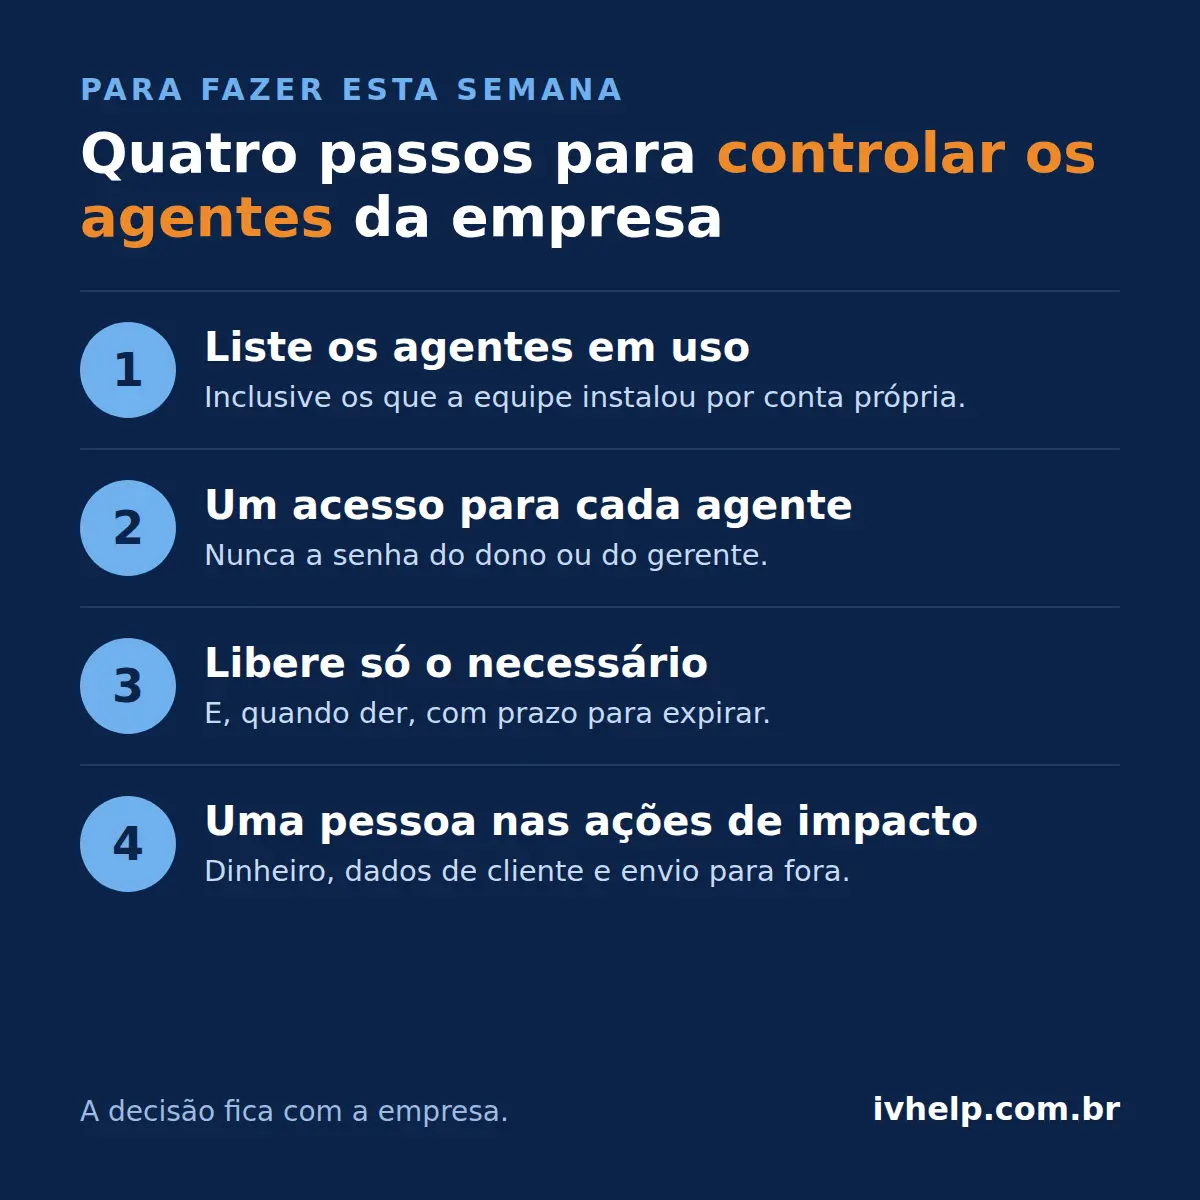
- Faça: liste os agentes e automações com IA que a equipe usa, inclusive os instalados por conta própria, e dê a cada um um acesso próprio, com só as permissões da tarefa e, quando possível, com prazo para expirar [1].
- Evite: ligar um agente com a senha do dono ou do gerente "porque é mais fácil", e confiar só na promessa de segurança do fornecedor da IA; a decisão sobre o que o agente pode fazer deve ficar com a empresa [1][2].
- Observe: quais ações dos seus agentes envolvem dinheiro, dados de cliente ou envio para fora da empresa; essas devem pedir a confirmação de uma pessoa antes de acontecer [1][3].
Fontes
- 1Agents are your newest insiders. Security must move at their speed. Microsoft Security Blog, 19 de outubro de 2026
- 2Securing the agentic insider Official Microsoft Blog, 19 de outubro de 2026
- 3Microsoft says AI agents are like insider threats as 'frontier models can't be trusted' TechCrunch, 19 de outubro de 2026
Comentários
Ainda não há comentários. Comece a conversa.